Comment vérifier l’authenticité d’un document ? Méthode et limites
Publié le · 10 min de lecture
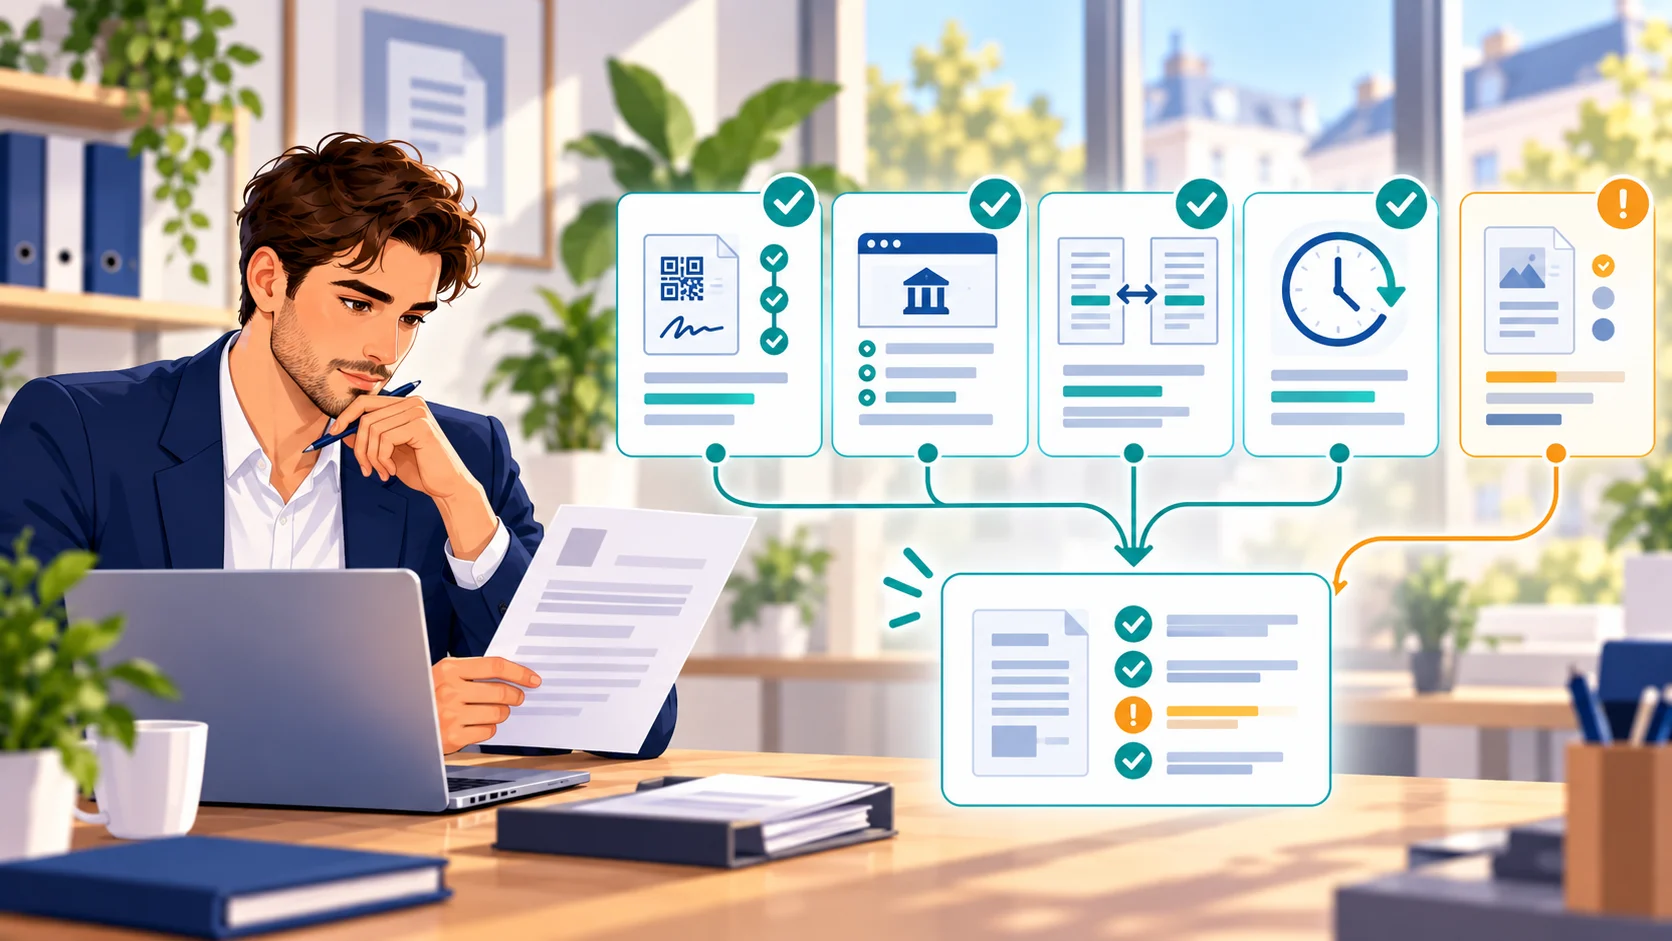
Pour vérifier l’authenticité d’un document, ne cherchez pas un indice unique. Identifiez d’abord le type de pièce et son émetteur attendu, conservez le fichier original, contrôlez toute signature ou tout code signé, comparez les données protégées au contenu visible, puis recoupez les informations avec une source officielle indépendante. La conclusion doit préciser ce qui est prouvé, ce qui est seulement cohérent et ce qui reste impossible à vérifier.
Que signifie vraiment « document authentique » ?
Dans un processus métier, le mot « authentique » recouvre souvent plusieurs questions différentes. Les réunir dans un verdict unique crée une fausse certitude. Un contrôle sérieux nomme chaque résultat et son périmètre.
| Question | Contrôle possible | Ce que le résultat ne prouve pas |
|---|---|---|
| Origine | Signature, cachet, certificat ou récupération depuis la source | Que chaque affirmation du document est vraie |
| Intégrité | Empreinte et signature sur le fichier ou sur des données précises | Que les zones non signées sont intactes |
| Concordance | Comparaison des champs visibles, signés et présents sur les autres pièces | L’origine du fichier sans mécanisme de confiance |
| Actualité | Date, validité et consultation d’un service officiel | Que le document était faux auparavant |
| Cohérence | Calculs, périodes, identités et références compatibles | Une preuve cryptographique |
| Pertinence | Pièce autorisée et utile à la décision | L’authenticité ou la solvabilité future |
La formulation la plus fiable n’est pas « document authentique », mais par exemple « signature valide sur les données du 2D-Doc, champs visibles concordants et avis confirmé comme le dernier connu de la DGFiP ».
La méthode en sept contrôles
L’ordre compte. Commencer par la police, le logo ou les métadonnées expose à des faux positifs. Il faut d’abord chercher la preuve la plus forte disponible, puis descendre vers les contrôles de cohérence lorsque cette preuve n’existe pas.
| Étape | Action | Résultat attendu |
|---|---|---|
| 1. Qualifier | Identifier le type de document, l’émetteur attendu et la période concernée | Une grille adaptée à cette pièce |
| 2. Préserver | Conserver le PDF natif ou l’original électronique, sans impression ni capture | Les signatures et propriétés vérifiables restent disponibles |
| 3. Chercher la preuve | Repérer signature PDF, cachet électronique, 2D-Doc ou service officiel | Le mécanisme de confiance le plus fort est identifié |
| 4. Valider | Contrôler la signature, le certificat, la chaîne de confiance et le statut disponible | Origine et intégrité dans le périmètre signé |
| 5. Comparer | Rapprocher données signées, texte visible et autres pages | Altérations hors zone signée ou divergences détectées |
| 6. Recouper | Interroger soi-même le portail ou registre officiel pertinent | Existence, état ou actualité confirmés indépendamment |
| 7. Rapporter | Séparer preuves, concordances, réserves et contrôles impossibles | Une décision explicable et révisable |
Cette méthode s’applique à une pièce isolée comme à un dossier complet. Dans un dossier locataire, l’avis d’impôt peut fournir une référence signée, tandis qu’un bulletin de paie apporte surtout des données à recouper. Les deux documents ne doivent pas recevoir le même niveau de confiance.
Signature électronique, cachet et 2D-Doc : trois mécanismes distincts
Une signature électronique est rattachée à une personne physique et peut manifester son engagement. Un cachet électronique est rattaché à une personne morale et sert notamment à établir l’origine et l’intégrité des données. L’ANSSI recommande de choisir leur niveau selon le risque et les obligations du cas d’usage.
La validation ne consiste pas à constater qu’un panneau vert apparaît dans un lecteur PDF. Il faut vérifier quelles données ont été signées, l’identité portée par le certificat, la chaîne de confiance, le statut de révocation et les informations temporelles disponibles. Une image de signature manuscrite collée dans un PDF ne fournit aucun de ces contrôles.
Le 2D-Doc est un cachet électronique visible sous forme de code Data Matrix. Selon les spécifications de France Titres, le lecteur extrait les données et la signature, récupère le certificat de l’émetteur, vérifie son statut et compare la signature à l’empreinte calculée. Il faut ensuite comparer les données signées au texte visible.
Une signature 2D-Doc valide protège les données contenues dans le code. Elle ne protège pas automatiquement chaque phrase, montant ou image imprimés autour du code. Le périmètre signé doit toujours être affiché.
Quel contrôle selon le document reçu ?
| Document | Contrôle le plus fort disponible | Limite essentielle |
|---|---|---|
| Avis d’impôt ou ASDIR | Signature 2D-Doc, comparaison des champs et service Vérifier un avis | Le contrôle d’actualité est distinct de la signature |
| Carte d’identité récente | 2D-Doc du titre et concordance recto-verso | Une copie ne permet pas d’examiner tous les éléments physiques |
| Passeport photographié | Lecture MRZ et cohérence visuelle | La puce et sa signature ne sont pas présentes dans le scan |
| Bulletin de paie | Calculs, périodes, cumuls, employeur et recoupements | Pas de preuve cryptographique publique commune sur la plupart des PDF |
| Kbis ou attestation RNE | Téléchargement ou comparaison avec la source officielle | L’existence de l’entreprise ne prouve pas l’émission d’une autre pièce |
| Contrat signé électroniquement | Validation de la signature, du certificat et du fichier signé | La signature ne garantit pas que les déclarations du contrat sont exactes |
| Scan d’un document papier | Concordance, source indépendante et présentation éventuelle de l’original | Le scan reste une copie et perd les propriétés physiques |
Pour un avis fiscal, la DGFiP précise que le service Vérifier un avis confirme si la pièce correspond au dernier avis connu. Ce contrôle répond à une question différente de celle du 2D-Doc, qui permet de vérifier l’intégrité des données signées. Les deux résultats sont complémentaires.
Pour une entreprise, l’Annuaire des Entreprises permet de consulter les données publiques détenues par l’administration et de vérifier l’existence de la structure. Refaire soi-même la recherche évite de dépendre uniquement d’un extrait fourni par le demandeur.
Pourquoi l’apparence et les métadonnées ne suffisent pas
Une mise en page correcte, un logo net, un tampon ou une signature manuscrite scannée sont faciles à reproduire. À l’inverse, une compression, une police légèrement différente ou une date de création surprenante peut provenir d’une conversion légitime. L’apparence fournit des signaux à examiner, pas une décision.
Les métadonnées d’un PDF peuvent indiquer un logiciel, un auteur ou des dates. Elles peuvent aussi être absentes, supprimées ou réécrites. Un logiciel de retouche dans les propriétés n’établit pas à lui seul une fraude ; de nombreux émetteurs produisent ou assemblent leurs PDF avec des outils génériques. Ces informations doivent déclencher un contrôle ciblé, jamais un rejet automatique.
- Un logo crédible ne prouve pas l’identité de l’émetteur.
- Une signature dessinée ne prouve ni l’identité ni l’intégrité du fichier.
- Des métadonnées cohérentes peuvent être fabriquées.
- Des métadonnées inhabituelles peuvent avoir une explication normale.
- Un score de risque doit exposer ses signaux et ne pas se présenter comme une preuve.
Original électronique, impression et photographie : ne pas perdre la preuve
Service Public recommande de conserver le document dans son format d’origine. Imprimer un PDF signé transforme l’impression en copie et masque la signature électronique. Photographier un document papier produit également une copie, sans les reliefs, encres, hologrammes ni autres propriétés du support physique.
Demandez donc le PDF natif lorsque le document a été émis électroniquement. Si l’original est papier et que le risque le justifie, la présentation de l’original ou une confirmation auprès de l’émetteur peut compléter le scan. Cette confirmation doit utiliser une coordonnée obtenue indépendamment du document reçu.
Retélécharger un document depuis un portail officiel est souvent plus robuste que tenter de certifier une copie reçue. Cela ne doit toutefois pas conduire à collecter plus de données que nécessaire.
Comment conclure quand la preuve manque
L’absence de signature vérifiable ne signifie pas que le document est faux. Elle signifie que son origine et son intégrité ne peuvent pas être prouvées par ce mécanisme. De même, un certificat inaccessible ou un portail indisponible produit un résultat non contrôlé, pas un échec du document.
| Résultat | Formulation correcte | Action raisonnable |
|---|---|---|
| Preuve valide | Origine et intégrité établies dans le périmètre signé | Comparer le reste du document et vérifier son actualité |
| Concordant sans preuve | Les données lues sont cohérentes, origine non prouvée | Recouper avec une source indépendante |
| Non vérifiable | Le mécanisme attendu est absent ou inaccessible | Réessayer, demander le fichier natif ou contrôler autrement |
| Divergent | Les données signées et visibles ne correspondent pas | Suspendre la décision et demander une explication |
| Signature invalide | La signature ne correspond pas aux données ou au certificat attendu | Faire vérifier humainement avant de conclure à une fraude |
Automatiser une vérification explicable
Une automatisation utile classe le document, exécute le contrôle propre à son type et restitue chaque étape séparément. Elle peut vérifier une signature, consulter une source officielle, extraire les champs, calculer des concordances et signaler les réserves. Elle ne doit pas convertir tous ces résultats en une promesse globale d’authenticité.
Trust My Docs vérifie cryptographiquement les codes 2D-Doc pris en charge, compare les données signées aux champs lus et, pour les avis fiscaux compatibles, interroge la DGFiP sur l’actualité de l’avis. Pour les documents sans preuve technique commune, comme la plupart des bulletins de paie, le service restitue une lecture et des contrôles de cohérence, pas une certification.
Questions fréquentes
- Peut-on vérifier l’authenticité d’un document uniquement à l’œil ?
- Non. L’apparence peut révéler des anomalies, mais elle ne prouve ni l’origine ni l’intégrité. Il faut rechercher une signature, un cachet, un 2D-Doc ou une confirmation depuis une source officielle indépendante.
- Les métadonnées d’un PDF prouvent-elles qu’il est faux ?
- Non. Elles constituent des indices, car elles peuvent être supprimées, réécrites ou produites par un outil légitime. Une anomalie de métadonnées doit déclencher un contrôle complémentaire, pas un rejet automatique.
- Une signature manuscrite scannée authentifie-t-elle un PDF ?
- Non. Une image de signature peut être copiée et ne protège pas le contenu du fichier. Une signature électronique vérifiable repose sur un certificat et permet de détecter une modification des données signées.
- Un 2D-Doc valide garantit-il tout le document ?
- Non. Il garantit l’origine et l’intégrité des données contenues dans le code, sous réserve de la validation du certificat. Il faut comparer ces données aux informations visibles, car le reste de la page peut ne pas être signé.
- Un document sans signature électronique est-il forcément faux ?
- Non. Il est simplement moins démontrable par cryptographie. Sa cohérence, son actualité et son émetteur peuvent parfois être recoupés par d’autres sources, sans atteindre le même niveau de preuve.
- Quelle différence entre signature et cachet électroniques ?
- La signature électronique est liée à une personne physique et peut exprimer son engagement. Le cachet électronique est lié à une personne morale et sert notamment à établir l’origine et l’intégrité des données émises par une organisation.
- Trust My Docs certifie-t-il tous les documents déposés ?
- Non. Il vérifie les preuves techniques lorsqu’elles existent, puis sépare lecture, concordance, actualité et limites. Un document sans mécanisme vérifiable ne reçoit pas une certification artificielle.
Sources
- ANSSI : guide de sélection des signatures et cachets électroniques
Rôle de la signature, du cachet, de l’identité et de l’intégrité selon eIDAS.
- France Titres : spécifications techniques 2D-Doc
Processus de lecture, certificat, révocation, signature et comparaison avec les données visibles.
- EUR-Lex : règlement eIDAS consolidé
Effets juridiques des signatures et cachets électroniques, dont la présomption liée au cachet qualifié.
- Légifrance : article 1366 du Code civil
Force probante de l’écrit électronique sous condition d’identification et d’intégrité.
- Service-Public : conserver l’original papier ou électronique
Différence entre original, impression, numérisation et copie.
- DGFiP : service de vérification des avis
Contrôle de l’intégrité par 2D-Doc et confirmation du dernier avis connu.
- Annuaire des Entreprises : fonctionnement et sources
Consultation indépendante des données publiques permettant de vérifier l’existence d’une entreprise.
À lire aussi
Vous avez reçu un document ? Vérifiez les preuves disponibles, les concordances et les limites dans un rapport qui distingue clairement chaque résultat.
Vérifier un document →