Peut-on falsifier un 2D-Doc ? Comprendre la signature à deux clés
Publié le · 7 min de lecture
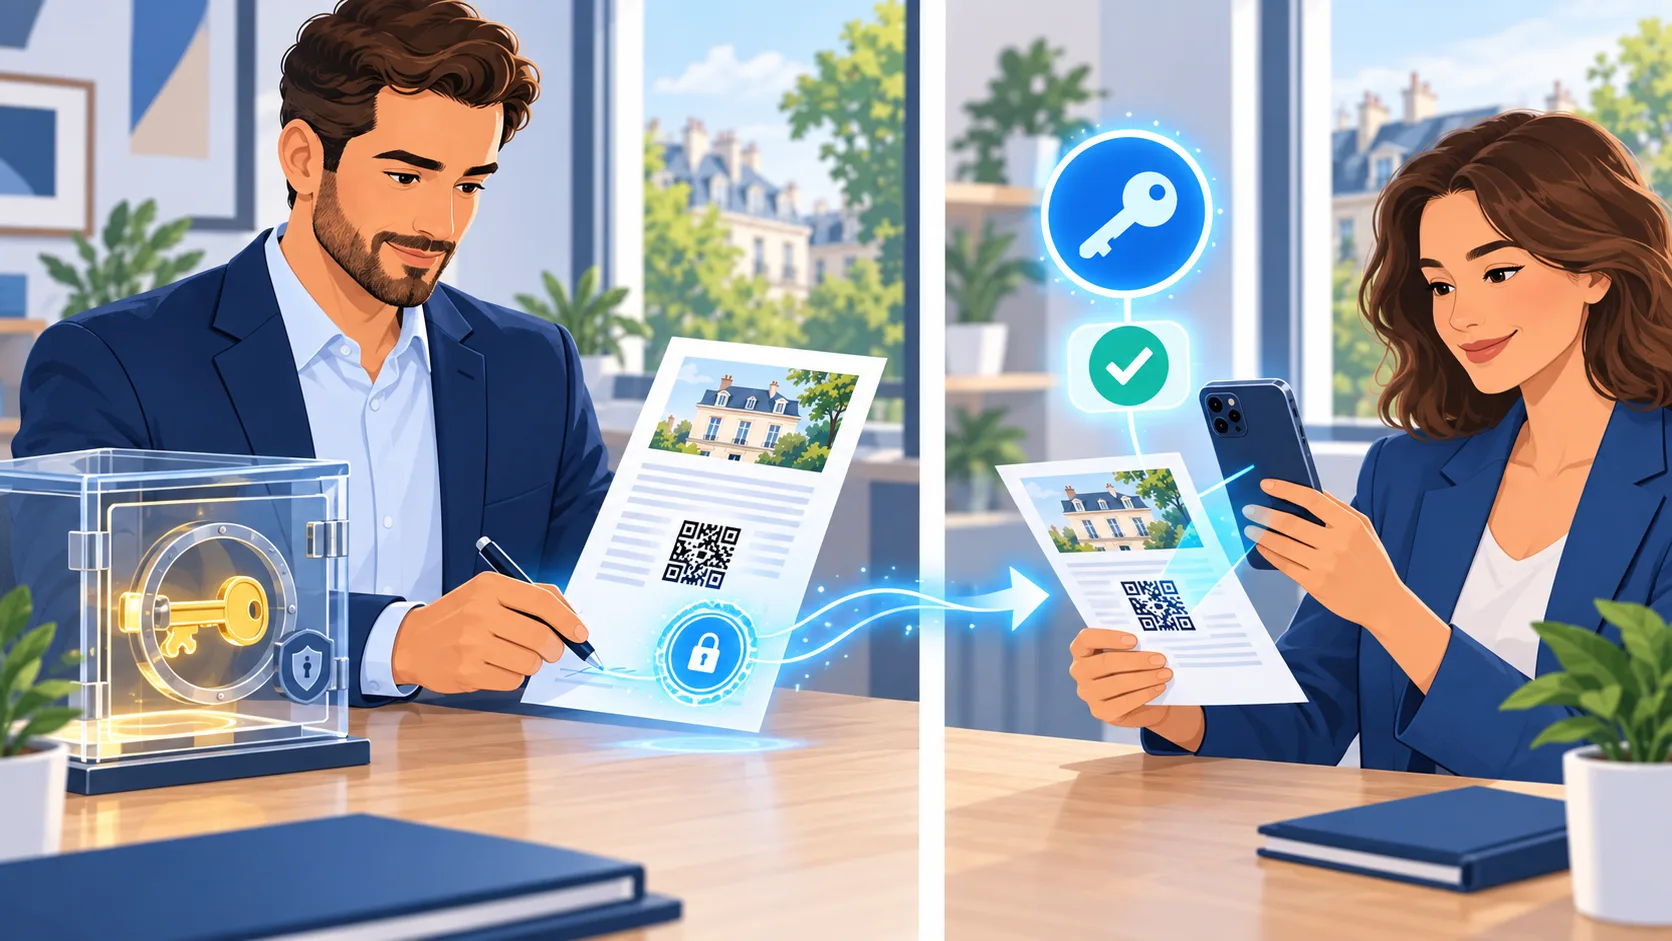
Le petit carré 2D-Doc d’un avis d’imposition peut être photographié, copié ou même redessiné. Ce qui résiste à la falsification n’est pas son apparence : c’est la signature numérique qu’il contient. Pour comprendre pourquoi, il suffit de distinguer deux clés qui n’ont pas le même rôle.
Le code visible n’est pas la preuve
Un 2D-Doc contient certaines données du document, comme une identité, une date ou une référence selon le type de pièce, ainsi qu’une signature électronique. Le code permet de transporter ces informations sur le papier ou dans un PDF. Il ne les rend pas secrètes : elles ne sont pas chiffrées.
On peut donc fabriquer un carré qui ressemble à un 2D-Doc, ou écrire dedans des données inventées. Mais un lecteur sérieux ne s’arrête pas à la lecture du carré : il vérifie que les données portent une signature valide de l’émetteur annoncé. C’est cette étape qui sépare un code lisible d’une preuve d’origine.
La cryptographie asymétrique, sans formule
« Asymétrique » signifie simplement que l’on utilise deux clés liées, mais différentes. La clé privée reste sous le contrôle de l’émetteur : elle sert à signer les données. La clé publique peut être distribuée aux vérificateurs : elle sert à contrôler la signature, jamais à en fabriquer une nouvelle.
| Clé | Qui l’utilise ? | À quoi sert-elle ? |
|---|---|---|
| Privée | L’émetteur du document | Créer la signature des données |
| Publique | Le destinataire ou son outil de vérification | Vérifier cette signature |
Imaginez un sceau dont l’empreinte peut être examinée par tout le monde, mais que seul son propriétaire peut apposer. L’image aide à retenir les rôles ; en pratique, il s’agit d’un calcul cryptographique sur les données du code. Connaître la clé publique ne permet pas de retrouver la clé privée ni de signer à la place de l’émetteur.
Pour un avis d’imposition, l’émetteur est la DGFiP. D’autres 2D-Doc peuvent être émis par des organismes privés : une signature 2D-Doc n’est donc pas automatiquement une signature de l’administration.
Que se passe-t-il si un montant est modifié ?
Supposons qu’un avis porte dans son 2D-Doc un revenu fiscal de référence de 18 000 €. Quelqu’un le remplace par 42 000 € dans le code. La signature d’origine ne correspond plus aux données modifiées : la vérification échoue. Le faussaire peut signer son nouveau code avec sa propre clé privée, mais cette signature ne correspondra pas au certificat de l’émetteur attendu.
Sous réserve que la cryptographie et le contrôle du certificat fonctionnent correctement, une personne qui ne détient pas la clé privée de l’émetteur ne peut pas produire une nouvelle signature acceptée comme la sienne. C’est la vraie force du 2D-Doc : un logiciel de retouche peut changer des pixels, pas se faire passer pour le signataire.
Comment savoir à qui appartient la clé publique ?
Une clé publique trouvée au hasard ne suffit pas. Le lecteur doit récupérer le certificat de l’émetteur, vérifier à quelle organisation il est rattaché, puis contrôler la chaîne de confiance et les informations de validité disponibles. Sinon, n’importe qui pourrait présenter sa propre paire de clés et prétendre être la DGFiP.
Le 2D-Doc identifie le certificat à utiliser ; la clé publique est obtenue par l’infrastructure de confiance, et non inventée par la personne qui soumet le document. Le résultat utile n’est donc pas « une signature mathématiquement correcte » tout court, mais « une signature correcte pour un émetteur identifié et digne de confiance ».
Un vrai code peut-il être collé sur un faux document ?
Oui. Copier un 2D-Doc authentique ne casse pas sa signature. On pourrait, par exemple, garder le code d’un véritable avis à 18 000 € tout en affichant 42 000 € ailleurs sur la page. Le code serait valide, mais le document présenté serait incohérent.
Il faut donc comparer les champs visibles du document avec les champs effectivement signés. La signature ne protège que les données incluses dans le code, pas chaque pixel du PDF. Elle ne prouve pas non plus que la personne qui remet la pièce est son titulaire, ni qu’un document authentique est toujours le plus récent.
Et si la clé privée est compromise ?
C’est l’exception essentielle : une personne qui obtient la clé privée de l’émetteur peut potentiellement créer des signatures qui semblent provenir de lui. Il faut alors traiter l’incident, révoquer ou remplacer le certificat concerné et mettre à jour la confiance des outils de vérification. Une signature ne dispense jamais de protéger la clé qui la produit.
La sécurité dépend aussi d’un vérificateur fiable, d’une chaîne de certificats correctement contrôlée et d’algorithmes qui restent solides. Même sans attaque cryptographique, un émetteur peut signer un document contenant une erreur. La signature prouve l’origine des données signées, pas leur vérité absolue.
La bonne méthode pour vérifier un document reçu
- Lire le 2D-Doc et identifier les données qu’il contient réellement.
- Vérifier la signature avec le certificat de l’émetteur et sa chaîne de confiance.
- Comparer les données signées avec les informations visibles sur la pièce.
- Si le contexte l’exige, contrôler séparément l’actualité du document et l’identité de la personne qui le présente.
Trust My Docs distingue ces contrôles dans son résultat : la signature cryptographique du 2D-Doc, la concordance avec les champs lus sur le document et, pour un avis d’imposition lorsque le service est disponible, le contrôle auprès de la DGFiP. Une lecture optique incertaine ou un contrôle indisponible ne doit pas être confondu avec une signature invalide.
Questions fréquentes
- Peut-on fabriquer un faux code 2D-Doc ?
- On peut fabriquer un carré lisible, mais pas une signature acceptée comme celle de l’émetteur sans sa clé privée, si le système cryptographique et la vérification du certificat sont sûrs. Un lecteur doit donc vérifier la signature, pas seulement décoder le code.
- La clé publique permet-elle de signer un document ?
- Non. Elle permet uniquement de vérifier une signature produite avec la clé privée correspondante. Sa diffusion ne donne pas le pouvoir de signer à la place de l’émetteur.
- Que se passe-t-il si la clé privée de l’émetteur est volée ?
- Un détenteur non autorisé peut potentiellement produire des signatures semblant venir de cet émetteur. Il faut alors gérer l’incident et révoquer ou remplacer le certificat concerné ; les outils de vérification doivent tenir compte de cette information.
- Peut-on copier un vrai 2D-Doc sur une fausse page ?
- Oui. La signature du code copié reste valide, mais les données visibles peuvent ne plus correspondre aux données signées. Il faut comparer les deux : le 2D-Doc ne signe pas tout le PDF.
- Une signature 2D-Doc valide prouve-t-elle que l’avis est à jour ?
- Non. Elle prouve l’origine et l’intégrité des données signées, pas que le document est le dernier émis. Pour un avis d’imposition, cette question demande un contrôle distinct auprès de la DGFiP.
Sources
- France Titres : spécifications techniques du 2D-Doc
Données signées, algorithme, certificats, chaîne de confiance et périmètre de la vérification.
- ANTS : processus 2D-Doc
Rôles de la clé privée, de la clé publique et du certificat de l’émetteur.
- ANSSI : la cryptographie à clé publique
Explication de la signature numérique créée avec une clé privée et vérifiée avec la clé publique.
À lire aussi
Vous avez reçu un document avec un 2D-Doc ? Vérifiez sa signature, puis examinez les données qu’elle couvre.
Vérifier un 2D-Doc →